Bloger

Blogger Widgets

This is default featured slide 1 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 2 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 3 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 4 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

This is default featured slide 5 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

Tuesday, May 3, 2016

10 Organisasi Hacker Paling Terkenal di Dunia Yang Memiliki Reputasi Hebat


Di dunia digital khususnya terkait black hat hackers, ada banyak grup hacker atau organisasi cracker yang memiliki reputasi hebat. Berikut ini merupakan 10 grup black hat hacker paling terkenal di dunia.

Beberapa dari Anda mungkin sudah mengetahui bahwa kata hacker yang kita kenal sebagai "penjahat yang menyerang keamanan dunia digital" sebenarnya kurang tepat.Istilah yang benar adalah cracker dan hacker adalah sebenarnya merupakan si "polisi". Namun karena kata hacker sudah sangat umum maka asumsi dunia tidak mungkin diubah. Hal ini menyebabkan hacker dibagi menjadi 2, yakni white hat hacker dan black hat hacker.

White hat hacker adalah mereka yang dipekerjakan oleh sebuah perusahaan dengan tugas spesifik mencari kelalaian dalam keamanan digital dan membetulkan hal tersebut. 
Sedangkan black hat hacker adalah mereka yang secara sengaja melakukan pembobolan terhadap keamanan digital dengan alasan tertentu atau bahkan dapat bersifat personal.
Daftar berikut ini adalah daftar grup atau perkumpulan hacker black hat paling terkenal dunia.

10

Global kOS


seperti arti nama mereka, Global kOS (dibaca "chaos" yang berarti "kekacauan"), bertujuan untuk menciptakan sebanyak mungkin kekacauan online yang dapat disebut dalam lingkup dunia atau global. Grup ini bertanggungjawab atas banyaknya alat-alat hacker otomatis yang ada di komunitas online, yakni sebuah kode yang dapat dijalankan dengan mudah tanpa perlu pengetahuan teknikal dan penyerangan dapat dengan mudah dilakukan.
Dibentuk pada tahun 1996 oleh seseorang dengan nama user AcidAngel, penyerangan telah dilakukan terhadap lebih dari 40 politisi, MTV dan Ku Klux Klan.

9

Level Seven Crew


Nama grup Level Seven Crew ini dipercaya didapatkan dari nama neraka tingkat 7 pada syair terkenal Dante Alighieri, "The Inferno." Hanya dari tahun 1999 saja, Level Seven telah berhasil memasuki lebih dari 60 sistem komputer termasuk di dalamnya adalah NASA, Bank Nasional Amerika, dan Hotel Sheraton.
Mereka juga merupakan grup yang terkenal atas aksi penyerangan mereka terhadap Kedutaan Amerika di Cina, dengan motif protes terhadap kesalahan pengemboman US terhadap kedutaan Cina. Kebanyakan tindakan mereka berdasar atas tindakan "hacktivism," yakni sebuah bentuk aktivisme online yang di luar dari tujuan pribadi. Walaupun pada tahun 2000 grup ini dibubarkan, pada 10 Februari 2013, grup ini dibentuk kembali.

8

globalHell


Grup hacker GlobalHell dapat dibandingkan dengan sebuah geng preman, bedanya tindakan mereka tidak dilakukan di jalan namun di dunia cyber. Dikatakan bahwa grup ini telah berhasil menyerang dan menghancurkan lebih dari 115 situs web, menyebabkan kerugian sebesar jutaan US Dollar dan memperjualbelikan informasi rahasia yang berhasil mereka curi.
Ironisnya, globalHell ternyata memang di-cofounder oleh salah satu anggota geng ternama Houston, US, yakni Patrick Gregory. Ia menjadikan komputer sebagai "jalan keluarnya" untuk kehidupan geng yang ia jalankan sebelumkan. Di sana ia mengkoordinasi lebih dari 60 anggota hacker.
Pada tahun 1999, co-founder Chad Davis ditangkap dengan hukuman penjara 6 bulan dan harus membayar kerugian sebesar 8.054 US Dollar atau setara dengan sekitar 96 Juta Rupiah. Ia berhasil mengganti kerugian tersebut sejak ia bekerja menjadi konsultan keamanan independen.

7

TeaMp0isoN


Seorang remaja berumur 16 tahun dengan nama user TriCk membentuk TeaMp0isoN pada tahun 2010. Grup ini bertanggung jawab atas penyerangan terhadap Facebook, NATO, dan Research In Motion (RIM) / BlackBerry. Mereka juga menyerang email mantan Perdana Menteri Inggris, Tony Baliar.
Motivasi grup ini adalah berbasis politik dengan dasar berusaha mengekspos pemerintahan internasional yang berusaha menyembunyikan kesalahan mereka. Grup ini juga melakukan tindakan penyerangan terhadap hotline Anti-Terorisme Inggris dengan membut telepon-telepon palsu yang terus berbunyi selama 24 jam (1 hari) sebagai bentuk protes terhadap ekstradisi tersangka teroris di US. 2 hari sesudah tindakan ini, pihak berwajib menangkap 2 remaja yang berumur 16 dan 17 tahun dan didakwa bersalah atas pelanggaran 2 hukum digital.

6

UGNazi


Underground Nazi Haktivist Group atau singkatnya dikenal sebagi UGNazi adalah grup hacker black hat yang terkenal atas tindakan penyerangan mereka terhadap beberapa situs pemerintahan Amerika. Aktivitas mereka sering berkaitan dengan membocorkan informasi pribadi dari berbagai pejabat pemerintahan.
Beberapa serangan mereka adalah terhadap Google, 4Chan, HostGator, Twitter, Departemen Militer Washington, dan banyak lainnya. Sesudah melakukan penyerangan terhadap Departemen Militer Washington, salah sat anggota UGNazi yang membocorkan informasi akun 17 user, termasuk di dalamnya adminstrator website, mengatakan ke SoftPedia: "Ini adalah lanjutan dari serangan kami terhadap wa.gov, terlepas dari hal ini, seperti yang kami katakan kami belum selesai dengan pemerintahan atau siapapun. Kami akan terus datang hingga setiap 'penjahat' yang dapat kami ketahui."

5

Network Crack Program Hacker Group (NCPH)
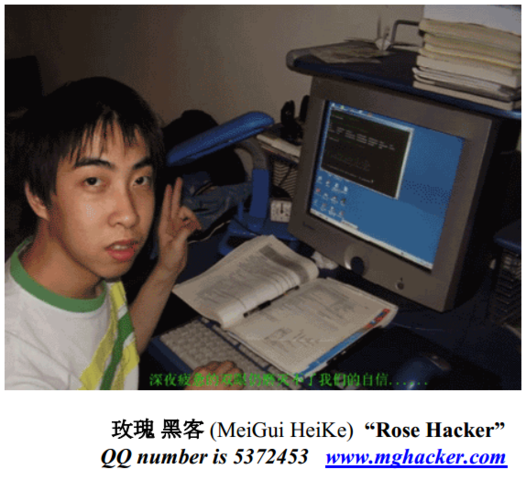


NCPH dibentuk pada tahun 1994 di Zigong, Cina. Diketahui pada tahun 2006, memiliki anggota 10 orang dengan 4 orang menjadi pemain utama dari grup ini dan pemimpinnya adalah hacker yang memiliki nama user Wicked Rose (diketahui nama aslinya adalah Tan Dailin). Seberapa besarnya grup sekarang ini sendiri tidak diketahui secara jelas.
Dimulai dari penyerangan terhadap banyak situs web asosiasi hacker Cina lainnya, hingga pada tahun 2006, melalui software buatan Wicked Rose, GinWui Rootkit, digunakan untuk menyerang Departemen Ketahanan Amerika. Pada akhir tahun itu, konsultasi keamanan Internet iDefense mengatakan grup ini telah melakukan penyerangan online yang dapat dikatakan berdampak besar.
Berdasarkan Wicked Rose, Network Crack Program Hacker Group (NCPH) ini ternyata dibayar atas pekerjaan mereka oleh sponsor misterius. Pada awalnya dibayar sebanyak 2000 Yuan per bulan atau setara dengan sekitar 3,9 Juta Rupiah, namun sejak penyerangan tahun 2006, diketahui bayaran tersebut meningkat hingga 5000 Yuan atau setara dengan sekitar 9,8 Juta Rupiah setiap bulannya.

4

LulzSec


Pada awalnya hanya beranggotakan 6 orang dan dibentuk pada tahun 2011, tepatnya pada tanggal 15 Mei. Nama LulzSec sendiri didapatkan dari slang Internet 'LOL' yang artinya tertawa terbahak-bahak. Salah satu moto LulzSec adalah "Menertawakan keamanan Anda sejak tahun 2011."
Grup ini senang memperlihatkan kelalaian keamanan dan target-target mereka mencakup Fox.com, X-Factor, Sony, Nintendo, CIA, dan FBI. Dilaporkan bahwa penyerangan mereka telah menyebabkan kerugian miliaran US Dollar. Selain penyerangan-penyerangan ini, serangan-serangan mereka juga mencakup Bethesda Game Studios, Minecraft, League of Legends dan majalah online The Escapist.
Walaupun pada 26 Juni 2011, grup ini mengatakan bahwa mereka membubarkan diri mereka dengan merilis pernyataan '50 hari Lulz' ada sebuah situs lulzsecurity.org, yang mengatakan bahwa LulzSec "lahir kembali." Dipercaya beberapa anggota LulzSec masih aktif hingga saat ini.

3

Masters of Deception


Merupakan hrup hakcer New York yang dibentuk pada tahun 1989 dengan nama sebagai bentuk persaingan terhadap grup hacker di Texas. Untuk menunjukkan kekuatan mereka, anggota-anggota Masterof Deception melakukan tindakan penyerangan yang disebut sebagai "salah satu tindakan pencurian informasi komputer terbesar yang pernah diketahui."
Mereka membobol server yang terkenal solid dan berhasil mencuri berbagai informasi rahasia seperti salah satunya daftar transaksi kartu kredit miliki artis Julia Roberts, selain itu mereka juga berhasil membobol sistem komputer AT&T (perusahaan multinasional Amerika ternama dalam bidang telekomunikasi) dan mendapatkan berbagai nomor kartu kredit. Semua informasi rahasia itu dilaporkan dijual.
Kejayaan Master of Deception berakhir saat FBI dan Secret Service melakukan penangkapan atas tindakan mereka dan pada penangkapan tersebut 5 hacker terbaik grup itu berhasil ditangkap. Penangkapan ini berakhir dengan 5 tuntutan kejahatan digital yang semuanya terbukti bersalah.

2

Milw0rm


Pada tahun 1998, sebuah grup hacktivis, MilW0rm, menyerang fasilitas riset nuklir utama milik India yakni Bhabha Atomic Reserach Center (BARC) sebagai protes anti-nuklir mereka. Beroperasi dari UK, US, Russia dan New Zealand, mereka berhasil membobol firewall fasilitas tersebut, mendapatkan email dan data riset terbaru, menghapus bersih data 2 dari 8 server yang ada, dan menulis pesan anti-nuclear pada situs web mereka. Hal ini sangatlah berdampak besar dan semua institusi serupa langsung meningkatkan keamanan mereka.
Yang mengagumkan adalah tindakan penyerangan tersebut memiliki anggota yang hanya berumur 15 tahun. 1 Bulan dari kejadian itu, nama MilW0rm lebih dikenal lagi karena berhasil menyerang perusahaan hosting EasySpace yang hanya dalam waktu 1 jam pesan anti-nuklir muncul di 300 situs web lainnya, termasuk di dalamnya adalah FIFA World Cup, Wibledon, Ritz Hotel, Keluarga Kerajaan Saudi.

1

Anonymous


Anonymous adalah grup hacker raksasa yang pada tahun 2012 memiliki anggota lebih dari 5.500 orang. Situs-situs digital yang pernah mereka serang adalah situs web FBI, departemen pertahanan, PayPal, MasterCard, Visa, Sony PlayStation network dan banyak lainnya. Bahkan mereka juga pernah mengancam Pentagon, Facebook, serta grup kartel narkoba Meksiko "Los Zetas". Mereka dikenal dengan atribut topeng Guy Fawkes, yakni topeng seperti pada film V for Vendetta.
Salah satu aksi mereka yang paling terkenal adalah saat mereka melakukan hacking ke jaringan Sony PlayStation, dengan motif melakukan protes atas gugatan hukum terhadap Geohot. Gehot adalah hacker yang berhasil membobol atau melakukan jailbreak terhadap sistem PS3 dan memperlihatkan proses tersebut di video pada YouTube. Yang membuat perkara ini menjadi besar dan membuat Anonymous bertindak adalah karena selain gugatan hukum, Sony meminta YouTube memperlihatkan IP Address dari semua orang yang menonton video tersebut. Banyak orang menganggap ini adalah tindakan pelanggaran privasi termasuk grup Anonymous.
Beberapa dari Anda mungkin pernah mendengar Anonymous Indonesia, namun pihak Anonymous mengatakan mereka sama sekali tidak terlibat dengan pihak Anonymous dari Indonesia. Moto grup ini adalah "Kami adalah Anonymous. Kami adalah Pasukan. Kami tidak memaafkan. Kami tidak melupakan. Tunggu Kami." Time bahkan menyebut grup ini sebagai salah satu grup dalam daftar "100 orang paling berpengaruh di dunia."
--
Ketahuilah bahwa black-hat hacker selalu memiliki resiko untuk ditangkap secara legal oleh pihak berwajib terkait atas tindakan mereka. Hal ini juga pernah terjadi pada 14 anggota Anonymous yang berhasil ditangkap FBI dari 1000 daftar IP Address, atas penyerangan mereka terhadap PayPal

7 Tingkatan Hacker di Dunia

7 Tingkatan Hacker di Dunia – Dalam dunia komputer dan internet, hackerbukan nama yang asing lagi. Pekerjannya adalah meretas data, informasi atau sistem keamanan hingga mengendalikannya. Dalam tingkatanya, ternyata Hacker dibagi menjadi beberapa golongan. Apa sajakah?
hacking
1. Script Kiddies
Golongan ini adalah golongan pemula atau newbie yang melakukan hacking website atau sistem lain dengan menggunakan program yang sudah dibuat oleh para hacker terdahulu dan berpengalaman.
Script Kiddies hanya menggunakan program-program tersebut tanpa harus mencoba membuat program baru. Mayoritas, mereka hanya mengerti konsep dasar hacking saja. Kebanyakan para Script Kiddies melakukan aksinya dengan dasar iseng dan tidak melakukannya untuk alasan tertentu. Boleh dibilang hanya sebagai pencarian jati diri di dunia hacking.
2. Hacking Group
Hacking Group ini adalah kumpulan orang juga para Script Kiddies yang bersatu untuk tujuan tertentu. Mereka akan merasa kuat apabila power, pengalaman dan kemampuan yang mereka miliki digabungkan dalam satu kelompok.
Mayoritas orang-orang dalam Hacking Group ini beraksi dengan tujuan tertentu yang tentunya selain untuk mencari popularitas, mereka juga mencari keuntungan. Dalam Hacking Group ini masih digolongkan dalam beberapa kategori seperti Defacer, Cracker dan Carder.
Defacer adalah kelompok yang suka mengubah tampilan website dengan tujuan untuk menunjukkan eksistensi kelompok dan untuk menyuarakan aspirasi.
Cracker adalah kelompok yang tidak fokus pada penyerangan suatu website. Kelompok ini hanya bertujuan untuk mencari celah kelemahan suatu software berbayar agar dapat digunakan secara bebas dan gratis.
Carder adalah kelompok yang fokus pada peretasan toko-toko online atau bank. Dengan meretas toko online atau bank, mereka akan mendapatkan informasi kartu kredit pelanggan tempat tersebut agar dapat digunakan untuk berbelanja barang lain yang mereka butuhkan.
3. Hacktivist
Hacktivist adalah sekumpulan orang yang mempunyai visi dan misi sama. Mereka rata-rata mempunyai keahlian, kemampuan dan pengalaman yang tinggi. Kelompok satu ini menggelar aksinya dengan tujuan politis dan sosial. Salah satu contoh hacktivist terkenal saat ini adalah Anonymous yang juga mempunyai ‘cabang’ di setiap negara.
4. Black Hat Professionals
Kelompok ini adalah kelompok yang mahir dalam hal coding. Kelompok ini tidak dapat dimusnahkan atau juga ditemui secara mudah. Mereka akan terus tumbuh dan berkembang. Rata-rata, kelompok satu ini merupakan musuh pemerintah dan pebisnis.
5. Organized Criminal Gangs
Kelompok satu ini boleh dibilang adalah kelompok berbahaya karena mereka secara langsung berada di bawah gang kriminal. Orang-orang dalam kategori ini merupakan orang-orang pilihan yang mempunyai keahlian di atas rata-rata. Mereka beraksi secara halus sehingga pihak kepolisian-pun akan susah untuk mendeteksi atau juga menangkapnya.
6. Nation States
Kelompok satu ini boleh dibilang lebih terorganisasi dan terselubung. Dalam aksinya mereka mengincar infrastruktur penting seperti milik pemerintah, publik, finansial dan militer. Salah satu contohnya adalah munculnya virus flame yang sempat membuat heboh pemerintah Iran di pertengahan tahun 2012 lalu.
7. The Automated Tool
Orang-orang yang masuk dalam kategori ini adalah para pembuat virus berbahaya yang dapat menginfeksi sebuah website atau juga program untuk perangkat elektronik tertentu (PC dan mobile device). Kelompok ini juga dibagi atas kategori dengan dasar tingkat pengalaman dan kemampuan.

Monday, May 2, 2016

Macam Macam Teknik Hacking


Teknik – teknik dibawah ini adalah teknik Yang digunakan oleh pagar BANYAK seorang Hacker:
1. IP Spoofing
IP Spoofing juga dikenal sebagai Sumber Alamat Spoofing, yaitu pemalsuan alamat IP penyerang sehingga sasaran menganggap alamat IP penyerang adalah alamat IP host yang di Dalam, Dari jaringan Bukan Dari Luar jaringan. Misalkan penyerang Mempunyai alamat IP tipe A 66.25.xx.xx ketika penyerang melakukan nya Jenis Serangan Maka Jaringan Yang Akan diserang menganggap IP penyerang adalah BAGIAN Dari networknya 192.xx.xx.xx Misal IP yaitu IP Spoofing tipe C. terjadi ketika seorang penyerang mengakali ‘routing paket UNTUK mengubah Arah Dari Data atau transmisi ke tujuan Yang berbeda. Packet routing yang biasanya di UNTUK transmisikan secara Transparan Jelas murah sehingga cara membuat penyerang DENGAN Mudah UNTUK memodifikasi asal data yang ataupun tujuan Dari data. Teknik ini Bukan Hanya dipakai oleh penyerang tetapi juga dipakai oleh para profesional keamanan UNTUK Identitas pria menelusuri Dari alinea penyerang.
2. FTP Serangan
Salah Satu Yang Serangan dilakukan terhadap File Transfer Protocol adalah Serangan buffer overflow Yang diakibatkan oleh perintah cacat. tujuan menyerang FTP server ini rata-rata adalah mendapatkan UNTUK perintah shell Denial UNTUK ataupun melakukan Pelayanan. Serangan Denial Of Service Akhirnya dapat menyebabkan seorang penyerang pengguna atau mengambil sumber daya UNTUK Didalam jaringan Tanpa adanya autorisasi, sedangkan perintah shell dapat cara membuat seorang penyerang mendapatkan AKSes ke server yang murah JARINGAN file-file data Yang Akhirnya seorang penyerang Bisa cara membuat anonim
root-acces Yang Mempunyai hak terhadap sistem Penuh bahkan jaringan Yang diserang. Tidak Pernah atau jarang mengupdate versi server yang murah mempatchnya adalah kesalahan Yang SERING dilakukan oleh seorang admin Inilah Yang murah cara membuat server FTP menjadi rawan UNTUK dimasuki. Sebagai contoh adalah FTP server Yang Populer di Keluarga UNIX yaitu WU-ftpd Yang Selalu meng-upgrade di doa kali Dalam, Sehari UNTUK Memperbaiki Kondisi Yang mengizinkan terjadinya bufferoverflow mengexploitasi FTP juga Berguna UNTUK mengetahui sandi Yang terdapat Dalam, SISTEM, FTP Bounce serangan (menggunakan server ftp Orang lain UNTUK melakukan Serangan), murah mengetahui atau mensniff Informasi Yang berada Dalam, SISTEM.
3. Unix Finger Exploits
Masa Awal PADA internet, Unix OS jari digunakan secara efisien utilitas UNTUK diantara laki-laki berbagi Informasi Pengguna. KARENA Informasi Permintaan terhadap Informasi jari ini Tidak menyalahkan Peraturan, kebanyakan sistem Administrator meninggalkan ini utilitas (jari) DENGAN keamanan sangat minim Yang, bahkan Tanpa kemanan sama Sekali. BAGI seorang penyerang utilitas ini sangat berharga UNTUK Informasi tentang footprinting melakukan, Termasuk Nama Login murah Informasi kontak. Utilitas ini juga menyediakan Keterangan Yang sangat Baik tentang Aktivitas pengguna Didalam SISTEM, berapa lama pengguna berada Dalam, SISTEM murah seberapa Jauh merawat SISTEM pengguna. Informasi Yang dihasilkan Dari jari ini dapat meminimalisasi Usaha kerupuk Dalam, menembus Sebuah SISTEM. ‘Memberitahu’ Keterangan tentang pengguna Pribadi Yang dimunculkan oleh jari daemon ini Sudah Cukup BAGI seorang atacker melakukan rekayasa sosial UNTUK DENGAN menggunakan skillnya sosial agar pengguna memanfaatkan UNTUK sandi murah Kode AKSes terhadap sistem.
4. Banjir & Penyiaran
Seorang penyerang Bisa menguarangi Kecepatan murah jaringan host-host berada di dalamnya Yang secara signifikan DENGAN Terus cara melakukan permintaan / Permintaan terhadap suatu Informasi Dari Yang Bisa memutuskan Serangan Denial menangani klasik Of Service (Dos), mengirim permintaan ke port yang secara berlebihan Satu dinamakan banjir, Hal ini kadang juga disebut penyemprotan. Ketika Permintaan banjir ini Dikirim ke stasiun Semua Yang berada Dalam, jaringan Serangan ini dinamakn penyiaran. Tujuan Dari Serangan kedua ini adalah sama yaitu cara membuat sumber daya jaringan menyediakan Informasi Yang Lemah menjadi murah Akhirnya Menyerah. Serangan Banjir DENGAN cara bergantung Kepada doa faktor yaitu: ukuran murah / atau volume (ukuran dan / atau volume). Seorang penyerang dapat menyebabkan Denial Of Service cara file yang berkapasitas gede DENGAN melempar atau volume yang gede Dari Yang Kecil Yang paket sistem Kepada Sebuah. Dalam, keadaan seperti ITU server jaringan menghadapi kemacetan Akan: Terlalu BANYAK Informasi Yang Tidak Cukup murah diminta listrik UNTUK mendorong agar-agar data yang BERJALAN. PADA dasarnya paket Yang gede membutuhkan proses Kapasitas Yang gede pula, tetapi secara normal, paket Yang Tidak Kecil Dalam, Volume murah sama Yang Akan menghabiskan sumber daya gede secara Lagu, murah mengakibatkan kemacetan.
5. Terfragmentasi paket Serangan
Data-data internet di transmisikan melalui Yang TCP / IP dibagi lagi ke Bisa paket-paket Dalam, Yang Hanya paket mengandung Pertama Yang isinya berupa Informasi BAGIAN Utama (Kepala) dari TCP. Beberapa firewall mengizinkan Akan UNTUK BAGIAN memroses paket-paket Dari Yang Tidak mengandung Informasi alamat asal paket PADA pertamanya, Hal ini mengakibatkan beberapa Akan tipe sistem menjadi crash. Contohnya, server NT Akan menjadi kecelakaan jika paket-paket Yang dipecah (paket terfragmentasi) Cukup UNTUK menulis ulang paket Informasi Pertama Dari suatu protokol.
6. E-mail Exploits
Peng-exploitasian e-mail terjadi Dalam, lima Bentuk yaitu: surat banjir, Manipulasi perintah (manipulasi perintah), Serangan tingkat Transportasi (serangan tingkat transportasi), memasukkan Berbagai macam Kode (kode berbahaya memasukkan) murah rekayasa sosial (memanfaatkan sosialisasi secara Fisik). Penyerangan email cara membuat sistem menjadi Bisa kecelakaan, Membuka murah menulis ulang bahkan mengeksekusi file-file aplikasi atau juga cara membuat AKSes ke Fungsi Fungsi perintah (fungsi perintah).
7. DNS dan BIND Kerentanan
Berita baru-baru ini tentang kerawanan (kerentanan) tentang aplikasi Barkeley Internet Nama Domain (BIND) Dalam, Berbagai versi mengilustrasikan kerapuhan Dari Domain Name System (DNS), yaitu Krisis Yang diarahkan PADA Operasi Dasar Dari Internet (operasi internet dasar).
8. Serangan Sandi
Sandi merupakan sesuatu Yang Kita Bicara Umum jika tentang kemanan. Kadang seorang pengguna Tidak perduli nomor pin DENGAN Yang mereka miliki, seperti bertransaksi secara online di warnet, bahkan bertransaksi secara online dirumah pun sangat Berbahaya jika dilengkapi Tidak seperti perangkat lunak keamanan DENGAN murah SSL PGP. Sandi adalah salah Satu Prosedur kemanan Yang sangat Sulit UNTUK diserang, seorang penyerang Ujug lembut dan sehat Mempunyai BANYAK alat (secara teknik maupun Dalam, Kehidupan Sosial) UNTUK Hanya Membuka sesuatu Yang dilindungi oleh password. Ketika seorang penyerang berhasil mendapatkan password yang dimiliki oleh seorang Yang pengguna, Maka AGLOCO Akan Mempunyai kekuasaan Yang sama DENGAN pengguna tersebut. Melatih Karyawan / user agar Tetap waspada Dalam, menjaga passwordnya Dari rekayasa sosial setidaknya dapat meminimalisir risiko, selain berjaga-jaga Dari Praktek sosial enginering Organisasi pelesetan Harus mewaspadai Hal ini DENGAN cara Teknikal. Kebanyakan Serangan dilakukan terhadap Yang sandi adalah menebak (guessing), brute force, retak murah sniffing.
9.Proxy Server Serangan
Salah Satu Fungsi proxy server adalah mempercepat UNTUK Waktu respon DENGAN cara menyatukan proses Dari beberapa host yang terpercaya Dalam, suatu jaringan. Dalam, kebanyakan Kasus, tiap host yang Mempunyai kekuasan UNTUK murah menulis membaca (membaca / menulis) Yang Berarti apa Yang Bisa Saya lakukan Dalam, SISTEM Saya Akan Bisa juga Saya lakukan Dalam, sistem ANDA murah sebaliknya.
10. Pengolahan Command Serangan jarak jauh
Hubungan dipercaya ANTARA doa atau tuan Lebih menyediakan Fasilitas pertukaran Informasi berbagi sumber daya murah. Sama halnya DENGAN server proxy, hubungan terpercaya memberikan Kepada Semua Anggota jaringan kekuasaan AKSes Yang Satu sama di lain sistem murah (Dalam, jaringan). Penyerang Akan menyerang server yang merupakan Anggota Dari Yang dipercaya sistem. Sama seperti kerawanan PADA proxy server, ketika AKSes diterima, seorang penyerang Akan Mempunyai kemampuan mengeksekusi perintah murah mengkases Data Yang Tersedia BAGI pengguna lainnya.
11. Sistem Remote File Serangan
Protokol-protokol UNTUK tranportasi data-Tulang Punggung Dari internet-adalah tingkat TCP (TCPLevel) Yang Mempunyai kemampuan DENGAN UNTUK mekanisme baca / tulis (baca / tulis) Antara murah jaringan host. Penyerang DENGAN Mudah Bisa mendapatkan Jejak Informasi Dari mekanisme ini AKSes UNTUK mendapatkan ke file yang Direktori.
12. Program Selektif Dikirim
Program Selektif Dikirim Serangan Yang dilakukan adalah ketika penyerang menaruh program-program yang Penghancur, seperti virus, worm trojan murah (Ujug Istilah ini Sudah kenal DENGAN ANDA Baik?) PADA sistem sasaran. Program-program Penghancur nya SERING juga disebut malware. Program-program ini Mempunyai kemampuan UNTUK merusak sistem, pemusnahan file, pencurian sandi Sampai DENGAN Membuka backdoor.
13. Pelabuhan Pemindaian
Melalui port scanning seorang penyerang Bisa Melihat Fungsi murah cara Bertahan Dari Sebuah sistem Berbagai macam port. Seorang atacker Bisa mendapatkan AKSes kedalam melalui pelabuhan SISTEM Yang Tidak dilindungi. Sebaia contoh, scaning Bisa digunakan dimana standar UNTUK menentukan SNMP string yang di buka UNTUK Publik, Yang artinya bisa di ekstrak Informasi UNTUK serangan jarak jauh digunakan Dalam, perintah.
Urutan 14.TCP/IP Mencuri, Mendengarkan Pelabuhan Pasif dan Packet
Interception TCP / IP Urutan Mencuri, Pelabuhan Pasif Mendengarkan murah Packet Interception BERJALAN UNTUK mengumpulkan Informasi Sensitif Yang UNTUK mengkases jaringan. Tidak seperti Serangan aktif maupun brute-force, Serangan Yang menggunakan metoda ini Mempunyai Lebih BANYAK Kualitas seperti siluman.
15. HTTPD Attacks
Kerawanan Yang terdapat Dalam, HTTPD ataupun webserver ada lima macam: buffer overflows, httpd bypasses, scripting lintas, web kerentanan kode, murah banjir URL.
HTTPD Buffer Overflow Bisa terjadi kesalahan KARENA PADA penyerang menambahkan pelabuhan Yang digunakan UNTUK lalu lintas web DENGAN BANYAK cara memasukan string yang carackter murah Menemukan Tempat UNTUK meluap Yang Sesuai. Ketika Tempat UNTUK meluap ditemukan, seorang penyerang memasukkan string yang Akan Yang Akan menjadi perintah Yang dapat dieksekusi. Bufer-overflow dapat memberikan AKSes penyerang ke prompt perintah.
16. Remote File Inclusion (RFI)
Yang memanfaatkan kelemahan METODE script PHP include (), include_once (), require (), require_once () Yang dideklarasikan variabel yg Tidak Sempurna DENGAN. DENGAN RFI seorang penyerang dapat menginclude kan file yang berada di Luar Yang Server Yang bersangkutan.
17. File Lokal Inclusion (LFI)
Yang memanfaatkan kelemahan METODE script PHP include (), include_once (), require (), require_once () Yang dideklarasikan variabel yg Tidak Sempurna DENGAN. DENGAN LFI seorang penyerang dapat menginclude kan file yang berada di Dalam, Yang Yang bersangkutan Server.
18. Injeksi SQL
‘Permintaan’ SQL injection adalah teknik Yang memanfaatkan kesalahan Penulisan query SQL PADA suatu situs sehingga seorang hacker Bisa menginsert beberapa pernyataan SQL ke cara memanipulasi DENGAN input data ke aplikasi tersebut. sql injeksi merupakan teknik lawas namun digunakan oleh pagar BANYAK dedemit maya alinea.
19. Cross Site Scripting (XSS)
XSS dikenal juga DENGAN CSS adalah singkatan Dari Cross Site Scripting. XSS adalah suatu METODE memasukan kode atau script HTML kedalam suatu situs melalui browser yang dijalankan Yang di klien.

Wednesday, April 27, 2016

MEMANFAATKAN KARENA MEMAHAMINYA ATAU DIMANFAATKAN KARENA TIDAK MEMAHAMINYA ?


MEMANFAAT KAN KARENA MEMAHAMINYA  ATAU DIMANFAATKAN KARENA TIDAK MEMAHAMINYA?
Itu lah yang terlintas dalam benak saya kala menyaksikan liputan  penyadapan Blackbarry Presiden Obama oleh anak SMA, pengrusakkan ratusan situs malaysia dalam waktu yang relatif singkat, maraknya pembajakkan account di situs jejaring sosialbahkan internet Banking sekalipun tidak luput dari pembobolan.
SIAPA PELAKUNYA?
Anda perlu tahu bahwa semua orang bisa menjadi pelakunya. Karena itu semua bisa dilakukan tanpa harus jago atau bahkan manguasai bahasa programing yang sebenarnya sangat rumit.
ANDA PERCAYA?
Saya bukanlah orang yang berlatar belakang IT, namun hanya seorang penggemar komik yang memiliki hobi mengutak atik komputer “walau masih SMA pernah ikut seyh… Olimpiade Sains Komputer Tingkat Provinsi”. Namun ini adalah pengalaman saya berkat bertanya, membaca, dan mengaplikasikan nya. Untuk teman –teman yang ingin mengetahui proses Hacking serta cara penanggulangannya atau bagi para pembaca dan penggemar komik yang ingin mendapatkan berita terbaru dan ter update tentang komik terjemahan bahasa indonesia, silahkan baca disini.
Cara Mudah Mencegah Aktivitas Hacking  Account Anda di Facebook, Twitter, Friendster dll
  1. Hapus email yang biasa anda gunakan untuk login dari info (facebook), karena bisa saja seseorang masuk ke account anda dengan email yang anda tulis di info dan password yang di tebak-tebak.
  2. Jangan buat password yang mudah ditebak (tanggal lahir, tanggal jadian, nama anda atau nama pacar, nomor HP dsb) usahakanlah membuat password dengan memadukan huruf, angka dan simbol. (agar sulit ditebak) Contoh : cyber space = cyb@r sp4ce
  3. Jangan pernah lupakan email berikut password email anda. Karena akan berguna saat anda mereset password account situs jejaring sosial anda bila sudah dihack.
  4. Bila ingin browsing, chatting atau login ke situs jejaring sosial anda, perhatikan lah WARNET yang anda tuju (bila anda menggunakan jasa warnet). Apakah warnet anda bersih dari keylogger, sniffing dan aktivitas hacking lainnya (Warnet yang baik biasanya menggunakan beragam macam tools security).
  5. Jangan pernah sembarangan membuka pesan pada email atau account anda di situs jejaring sosial anda. Karena bisa saja message atau pesan tersebut telah di infeksi dengan virus atau keylogger trojan, dan akibatnya bisa membuat account anda rusak.
  6. Jangan mudah terprovokasi dengan orang yang mangaku-ngaku bisa merusak account anda bila anda telah mengikuti syarat-syarat langkah antisipasi yang saya tuliskan. Jika anda tidak sedang online atau tidak tersambung dengan jaringan, kemungkinan account anda di hack sangatlah kecil.
  7. Sekali lagi saya tekankan bahwa Facebook ataupun Twitter adalah perusahaan situs jejaring sosial yang sangat besar, tentu sangat menjunjung privasi dan sama sekali tidak mudah untuk hacking disana (bahkan mungkin dengan teknik DDOS sekalipun)

TEKNIK HACKING


1. SNIFFING
Apa yang akan kita bahas pada bagian ini adalah Network Sniffing. Suatu aktifitas penyadapan yang memang lumayan sulit untuk di antisipasi bahkan firewall sekalipun tidak akan berguna dalam hal ini, korban pun tidak akan menyadari kalau dia sudah disadap. Karena Sniffing ini sangat erat kaitannya dengan arsitektur jaringan, saya akan mengawali bagian ini dengan dasar pengetahuan yang harus anda pahami.
1. Passive Sniffing
Passive sniffing adalah suatu aktivitas penyadapan yang dilakukan tanpa merubah paket data apapun yang ada di jaringan. Passive sniffing biasanya dilakukan pada jaringan yang masih menggunakan Hub, dan ini tentunya suatu aktivitas yang sangat menyenangkan (buat saya) karena pada dasarnya hacking di jaringan Hub sangatlah mudah. Umumnya, cara kerja kabel-kabel tempat lalunya jaringan internet (pengkabelan) di seluruh dunia bekerja secara sederhana. Misalnya, pada saat komputer 5 mengakses internet dan memberi perintah pada komputer server untuk mengakses sesuatu (browsing, chatting dll) perintah tersebut sebenarnya juga dikirim pada komputer 4, 3, 2, 1. Bahayanya jika komputer 5 tengah masuk ke account situs jejaring sosial nya atau masuk ke account Internet Banking nya, tentunya E-mail atau User Name bahkan Password nya dapat di baca atau disadap oleh komputer lain. Namun untuk mendapatkan data dari komputer 5, komputer 2 (andaikan pelaku menggunakan komputer 2) perlu mengubah Ethernet Card nya menjadi modus baca semua (Promiscuous Mode). Artinya apabila komputer 2 sebelumnya hanya merespon paket data yang memang hanya di tujukan untuknya, kini komputer 2 akan merespon dan mengambil seluruh paket data yang lalu lalang di jaringan (sekalipun data itu bukan di tujukan untuknya). Nah, untuk membuat komputer 2 menjadi atau berubah mode kepada modus baca semua, anda bisa membaca detail tata caranya pada halaman TUTORIAL TOOLS HACKING.
2. Active Sniffing / Man-In-The-Middle-Attack (MITM)
Beruntung lah jika ternyata anda tengah sniffing di jaringan hub. Namun bagaimana jadinya apabila anda sniffing di jaringan yang menggunakan Switch? Secara umum, jaringan-jaringan di seluruh dunia kebanyakan menggunakan hub dan switch. Perbedaan diantara keduanya adalah :
  • Pada jaringan hub semua data yang mengalir di jaringan dapat dilihat/diambil oleh komputer manapun yang ada di jaringan, asalakan komputer tersebut merequest data tersebut, kalo tidak direquest ya tidak akan datang.
  • Pada jaringan switch hanya komputer yang melakukan pertukaran data yang dapat melihat data tersebut, sedangkan komputer-komputer lain tidak berhak atau lebih tepatnya tidak bisa merequest data tersebut.
Secara keseluruhan cara kerja dari passive sniffing maupun active sniffing adalah sama. Hanya perlu melakukan settingan konfigurasi lebih mendetail pada program apabila kita hendak menjalankan serangan Man In The Middle Attack ini. Bagaimana perubahan konfigurasi dan tata caranya, anda bisa mempelajari detailnya pada halaman TUTORIAL TOOLS HACKING.
2. KEYLOGGER
Mau ngehack komputer A, tapi :
  1. Komputer A telah mencabut CDROM nya.
  2. Komputer A tidak tersambung dengan USB manapun.
  3. Komputer A tidak terkoneksi/tersambung dengan internet, dan
  4. Komputer A telah mencabut kabel RJ – 45 dari  ethernet card nya.
Bagaimana mau ngehack komputernya?
Hacker yang pintar tentu memiliki seribu cara untuk menyampaikan maksudnya. Salah satu cara yang paling jitu dan tak pernah gagal adalah dengan keylogger. Keylogger merupakan sebuah software pengintip apa yang dilakukan oleh seseorang, dengan merekam apa yang mereka ketikkan kedalam komputer melalui media keyboard. Keylogger sendiri kebanyakan digunakan oleh para penggunanya dalam bentuk keylogger software, karena memang keylogger mucul dalam 2 bentuk yaitu, hardware dan software. Secara umum sistem kerja keylogger sama dengan sistem penjebakan yang telah dipersiapkan terlebih dahulu, di intai, lalu dilahap. Banyak cara yang digunakan oleh hacker seperti :
  1. Membuat korban menginstalkan program keylogger ke mesin XP nya dengan menginfeksikan nya terlebih dahulu dengan program lain.
  2. Menginstalkan trojan saat korban tengah pergi.
  3. Mengirimkan keylogger trojan melalui email ( jika korban sedang terkoneksi dengan jaringan internet ) dll.
Setelah program keylogger berhasil di instal ke komputer korban, hacker hanya tinggal menunggu tangkapan atau hasil nya dengan cara :
  1. Memeriksa kembali komputer yang telah dipakai sebelumnya oleh korban ( Mengecek apa bila ada data menarik yang bisa diambil seperti username, e-mail dan password )
  2. Melihat e-mail masuk di account sang hacker sendiri, yang telah terotomatisasi dikirimi data (username, e-mail, password) oleh korban akibat ulah keylogger.
Nah, buat yang pengen lebih lanjut mempelajari sistem keylogger ini, dapat melihat detail nya di TUTORIAL TOOLS HACKER.
3. DDOS (DISTRIBUTED DENIAL OF SERVICE)
DDOS tercatat sebagai salah satu teknik yang banyak digunakan oleh hacker kelas dunia untuk menundukkan perusahaan-perusahaan software raksasa. Karenanya tidak heran apabila DDOS disebut-sebut sebagai raja dari segala raja teknik hacking. Sistem cara kerja DDOS sebenarnya sangatlah sederhana, dan biasanya sasaran utamanya adalah situs-situs raksasa.
Baiklah, pertama saya akan memulai dari pengalaman pribadi yakni kala ingin mendaftar SNMPTN online di sebuah situs yang dikelola oleh sebuah universitas ternama. Pada H -7 SNMPTN para calon mahasiswa baru, secara serentak mengakses situs tersebut. Bukan disengaja atau dibuat-buat, situs tersebut langsung down akibat lonjakan para pengguna pada waktu yang bersamaan. Bandwith situs tersebut  tidaklah sebanding dengan kumpulan bandwith kecil dari ratusan bahkan jutaan penggunanya. Nah, DDOS memiliki sistem yang hampir sama dengan peristiwa ini, yakni membuat down sebuah situs dengan sengaja membuat bandwithnya kelebihan kapasitas.
Tapi apakah mungkin hacker memiliki jutaan komputer? atau hacking satu persatu kekomputer korban? Jawabannya tentu tidak. Cara paling cepat ialah dengan membuat worm dengan menginfeksikannya kekomputer korban lalu menyebarkan atau menularkannya ke komputer-komputer lain,  dan terciptalah pasukan komputer zombi, budak atau slave. Komputer zombi atau komputer budak sendiri adalah komputer yang telah terinfeksi worm yang dapat dengan mudah diambil alih fungsinya oleh hacker melalui komputer perantara yang disebut Master. Jadi sekali lagi, untuk melakukan teknik DDOS ini syarat utamanya adalah anda harus memiliki komputer zombi sebanyak-banyaknya, ratusan ribu hingga jutaan.
Teknik DDOS yang akan dibahas disini adalah jenis serangan yang sangat dikenal didunia hacker yakni dengan software robot / chatting IRC atau dikenal dengan sebutan “Bot”. Metode yang digunakan ialah :
  1. Komputer-komputer yang telah menjadi zombie, akan di instal program bot yang secara otomatis akan join ke chanel IRC yang telah ditentukan oleh hacker (Bot-bot ini dinamankan sebagai Botnet dan merupakan kumpulan pasukan yang siap menjalankan perintah tuanya)
  2. Berikutnya hacker akan mengendalikan bot-bot ini dengan cara masuk ke chanel ini dan tinggal memberikan perintah.
Software bot yang biasa digunakan adalah spybot, agobot, Gtbot dll. Nah untuk keterangan lebih detail tentang bagaimana cara pembuatan bot dan yang lainya, silahkan baca pada halaman TUTORIAL  TOOLS HACKER.

Sumber : https://ardiyansyah1.wordpress.com/teknik-hacking-2/

Tuesday, April 26, 2016

CARA MENJADI HACKER DAN APA YANG HARUS DI PELAJARI

Assalamualaikum Salam terbuka dari saya untuk anda (audience) karena banyaknya dari kalangan makhluk dunia cyber yang menggeluti dunia maya yang awalnya hanya sekedar membuka account facebook dan bermain game tidak terlepas rasa ingin tahu lebih dalam tentang security dan asal muasal website terbentuk, dari rasa ingin tahu tersebut orang-orang mulai mencari menelaah perkembangan internet dan mulai memasuki bahkan menyusupi sebuah server maupun database dan itulah mereka Hacker, kebanyakan dari hacker ini masih menduduki jenjang pendidikan sma,perguruan tinggi maupun bekerja tapi tidak jarang dari mereka yang sudah tertangkap seperti kasus beberapa hacker di indonesia yang kini mendekam dipenjara karena ulahnya. Nah masihkah anda ingin menjadi hacker (peretas). 

Cara Menjadi Hacker kali ini bukan saya maksutkan untuk anda menjadi hacker tapi saya hanya ingin mengarahkan anda dari banyaknya pembodohan yang bertebaran di google tentang "Cara Menjadi Hacker" sangat konyol jika anda ingin menjadi hacker. Maka mulai saat ini lupakan mimpi anda dan bangun! disini kita akan memulai pembelajaran dan apa yang dilakukan oleh seorang hacker dan jika anda berhasil jangan langsung menganggap diri anda hacker anggap diri anda seorang newbie maka anda akan terus belajar dan menggali informasi untuk mendapatkan detail yang anda inginkan samapi ada yang mengatakan bahwa anda adalah seorang elite!.
Introduction

Mari kita sedikit mengulas tentang Hacker. Hacker adalah seseorang yang mahir dan mampu menganilisis dan memodifikasi jaringan komputer berupa perangkat lunak maupun perangkat keras. Berarti yang harus anda lakukan yaitu selalu belajar dan membaca banyak refrensi untuk anda belajar wah untuk belajar pentest security maupun hacking lainnya sebenarnya ada toolsnya seperti Backtrack 5 r3 Gnome/KDE LinuxMint atau jajaran distro linux lainnya tapi saya sarankan untuk pemula lebih baik menggunakan windows untuk memahami source kode dahulu seperti HTML.Php,Ajax,SQL,Java,JSP,XML dll. Sangat banyak dan itu cukup mudah dipelajari jika anda tekun mengasah kemampuan anda untuk belajar bahasa pemrogramman diatas.

Apa Saja Yang Harus Dipelajari Untuk Belajar Hacking?


Banyak Sekali metode yang harus anda pelajari dalam dunia hacking dan seperti sebelumnya anda harus menguasai beberapa source kode bahasa pemrogramman saya sarankan lebih baik belajar 2 bahasa dulu seperti PHP dan HTML karena lebih banyak digunakan ketimbang yang lainnya nah cara belajarnya silahkan anda buat web atau blog dan belajar mengedit tampilan disitu anda akan memahami struktur barisan kode beserta fungsinya.  Kalau anda sudah berhasil maka ketahap selanjutnya anda belajar menggunakan exploit dan belajar hacking website menggunakan exploit baca : belajar deface dan untuk materi pembelajaran hacking bisa anda telusuri dan ikuti perkembangan blog ini. Insyaallah saya akan terus mempublish artikel berupa tutorial dan tips-trick unik mengenai ilmu komunikasi. kembali ke tadi apa yang harus dipelajar anda bisa menggunakan tools jika ingin mempermudah silahkan lihat
  1. Hacking Website With Havij
  2. Hacking Website With Wordpress BruteForce
  3. Hacking Website With Exploit
berikut adalah beberapa tutorial defacing yang saya rangkum dari blog ini dan jika ingin menelusuri lebih banyak lagi silahkan anda telusuri di blog ini, dan bukan hanya itu untuk melakukan itu semua anda harus memahami kode html kalau anda bisa html pasti anda akan mengerti kode php sedikit demi sedikit belajar bahasa pemrogramman bisa anda cari refrensinya di mbah google.

Belajar Hacking Lewat Forum Dan Grup Facebook


Tipe belajar berikut ini adalah untuk saling tanya tentang apa yang belum anda pahami. misal anda sedang mempelajari HTML usahakan anda berusaha menggali informasi dahulu dan jika sudah gagal tidak bisa lagi silahkan anda bertanya untuk tempat bertanya HTML bisa masuk ke grup Indonesian Blogger dan untuk beberapa refrensi Forum untuk belajar hacking karya orang Indonesia bisa mampir ke artikel kita selanjutnya di Kumpulan Forum Hacking Di Indonesiadisana disajikan beberapa tutorial hacking website dan penggunaan exploit yang terkadang bersumber dari 1337day.

Tips Setelah Mempelajari Tutorial Hacking

Perlu anda pahami apa yang anda lakukan pasti ada yang mengomentari sekali anda sombong dengan terlalu pamer hasil jangan harap anda akan berkembang pesat jadilah smart newbie dengan diam "Silent Is Gold" jika anda ingin membaca beberapa metode dari Operation Securitysilahkan baca Opsec For Hacker. disitu akan dijelaskan tentang beritka dan menjaga informasi agar tidak diketahui public dan itu sangat penting agar kita tidak mudah terlacak oleh sistem pemerintahan dan bukan berarti terhindar dari yang namanya penjara tapi meminimilasir tentang adanya hal tersebut.

Sekian Pembahasan singkat Mengenai Cara Menjadi Hacker Dan Apa Yang Harus Dipelajarikarena tidak harus banyak yang diumbar karena dengan sering membaca dan mencoba itulah yang akan membuat anda pintar "gunakan otak dan jarimu mengexplorasi sistem komunikasi" ingat hilangkan cita cita anda untuk menjadi hacker karena itu adalah tipikal konyol yang menjadi momok buruk untuk anda lebih baik biasa biasa saja menjalani aktivitas hacking biar hacking yang menilai suatu turunan tingkat seorang hacker bukan diri anda ataupun orang lain. biar hanya anda yang tau seberapa mahir dan pintar diri anda.

Sumber : http://www.gantengers.web.id/2014/12/cara-menjadi-hacker-dan-apa-yang-harus-dipelajari.html

BELAJAR MENJADI HACKER UNTUK PEMULA

Hacker dengan keahliannya dapat melihat & memperbaiki kelemahan perangkat lunak di komputer; biasanya kemudian di publikasikan secara terbuka di Internet agar sistem menjadi lebih baik. Dikutip Dari Ilmukomputer.com Sialnya, segelintir manusia berhati jahat menggunakan informasi tersebut untuk kejahatan – mereka biasanya disebut cracker. Pada dasarnya dunia hacker & cracker tidak berbeda dengan dunia seni, disini kita berbicara seni keamanan jaringan Internet.

Belajar Menjadi Hacker Untuk Pemula

Saya berharap ilmu keamanan jaringan di tulisan ini digunakan untuk hal-hal yang baik – jadilah Hacker bukan Cracker. Jangan sampai anda terkena karma karena menggunakan ilmu untuk merusak milik orang lain. Apalagi, pada saat ini kebutuhan akan hacker semakin bertambah di Indonesia dengan semakin banyak dotcommers yang ingin IPO di berbagai bursa saham. Nama baik & nilai sebuah dotcom bisa jatuh bahkan menjadi tidak berharga jika dotcom di bobol. Dalam kondisi ini, para hacker di harapkan bisa menjadi konsultan keamanan bagi para dotcommers tersebut – karena SDM pihak kepolisian & aparat keamanan Indonesia amat sangat lemah & menyedihkan di bidang Teknologi Informasi & Internet. Apa boleh buat cybersquad, cyberpatrol swasta barangkali perlu di budayakan untuk survival dotcommers Indonesia di Internet.

Berbagai teknik keamanan jaringan Internet dapat di peroleh secara mudah di Internet antara lain di http://www.sans.orghttp://www.rootshell.comhttp://www.linuxfirewall.org/,http://www.linuxdoc.orghttp://www.cerias.purdue.edu/coast/firewalls/,http://www.redhat.com/mirrors/LDP/HOWTO/. Sebagian dari teknik ini berupa buku-buku yang jumlah-nya beberapa ratus halaman yang dapat di ambil secara cuma-cuma (gratis). Beberapa Frequently Asked Questions (FAQ) tentang keamanan jaringan bisa diperoleh dihttp://www.iss.net/vd/mail.htmlhttp://www.v-one.com/documents/fw-faq.htm. Dan bagi para experimenter beberapa script / program yang sudah jadi dapat diperoleh antara lain dihttp://bastille-linux.sourceforge.net/, Dan jika anda ingin menekuni bidang hacking silahkan lanjut ke artikel "Cara Menjadi Hacker"


Bagi pembaca yang ingin memperoleh ilmu tentang jaringan dapat di download secara cuma-cuma dari http://pandu.dhs.orghttp://www.bogor.net/idkf/http://louis.idaman.com/idkf. Beberapa buku berbentuk softcopy yang dapat di ambil gratis dapat di ambil darihttp://pandu.dhs.org/Buku-Online/. Kita harus berterima kasih terutama kepada team Pandu yang dimotori oleh I Made Wiryana untuk ini. Pada saat ini, saya tidak terlalu tahu adanya tempat diskusi Indonesia yang aktif membahas teknik-teknik hacking ini – tetapi mungkin bisa sebagian di diskusikan di mailing list lanjut seperti kursus-linux@yahoogroups.com linux-admin@linux.or.id yang di operasikan oleh Kelompok Pengguna Linux Indonesia (KPLI)http://www.kpli.or.id.


Cara paling sederhana untuk melihat kelemahan sistem adalah dengan cara mencari informasi dari berbagai vendor misalnya di http://www.sans.org/newlook/publications/roadmap.htm#3btentang kelemahan dari sistem yang mereka buat sendiri. Di samping, memonitoring berbagai mailing list di Internet yang berkaitan dengan keamanan jaringan seperti dalam daftarhttp://www.sans.org/newlook/publications/roadmap.htm#3e.
Dijelaskan oleh Front-line Information Security Team, “Techniques Adopted By 'System Crackers' When Attempting To Break Into Corporate or Sensitive Private Networks,”fist@ns2.co.uk http://www.ns2.co.uk

Seorang Cracker umumnya pria usia 16-25 tahun. Berdasarkan statistik pengguna Internet di Indonesia maka sebetulnya mayoritas pengguna Internet di Indonesia adalah anak-anak muda pada usia ini juga. Memang usia ini adalah usia yang sangat ideal dalam menimba ilmu baru termasuk ilmu Internet, sangat disayangkan jika kita tidak berhasil menginternetkan ke 25000 sekolah Indonesia s/d tahun 2002 – karena tumpuan hari depan bangsa Indonesia berada di tangan anak-anak muda kita ini.


Nah, para cracker muda ini umumnya melakukan cracking untuk meningkatkan kemampuan / menggunakan sumber daya di jaringan untuk kepentingan sendiri. Umumnya para cracker adalah opportunis. Melihat kelemahan sistem dengan mejalankan program scanner. Setelah memperoleh akses root, cracker akan menginstall pintu belakang (backdoor) dan menutup semua kelemahan umum yang ada.

Seperti kita tahu, umumnya berbagai perusahaan / dotcommers akan menggunakan Internet untuk (1) hosting web server mereka, (2) komunikasi e-mail dan (3) memberikan akses web / internet kepada karyawan-nya. Pemisahan jaringan Internet dan IntraNet umumnya dilakukan dengan menggunakan teknik / software Firewall dan Proxy server. Melihat kondisi penggunaan di atas, kelemahan sistem umumnya dapat di tembus misalnya dengan menembus mailserver external / luar yang digunakan untuk memudahkan akses ke mail keluar dari perusahaan. Selain itu, dengan menggunakan agressive-SNMP scanner & program yang memaksa SNMP community string dapat mengubah sebuah router menjadi bridge (jembatan) yang kemudian dapat digunakan untuk batu loncatan untuk masuk ke dalam jaringan internal perusahaan (IntraNet).


Agar cracker terlindungi pada saat melakukan serangan, teknik cloacking (penyamaran) dilakukan dengan cara melompat dari mesin yang sebelumnya telah di compromised (ditaklukan) melalui program telnet atau rsh. Pada mesin perantara yang menggunakan Windows serangan dapat dilakukan dengan melompat dari program Wingate. Selain itu, melompat dapat dilakukan melalui perangkat proxy yang konfigurasinya kurang baik.
Setelah berhasil melompat dan memasuki sistem lain, cracker biasanya melakukan probing terhadap jaringan dan mengumpulkan informasi yang dibutuhkan. Hal ini dilakukan dengan beberapa cara, misalnya (1) menggunakan nslookup untuk menjalankan perintah 'ls ' , (2) melihat file HTML di webserver anda untuk mengidentifikasi mesin lainnya, (3) melihat berbagai dokumen di FTP server, (4) menghubungkan diri ke mail server dan menggunakan perintah 'expn ', dan (5) mem-finger user di mesin-mesin eksternal lainnya.

Langkah selanjutnya, cracker akan mengidentifikasi komponen jaringan yang dipercaya oleh system apa saja. Komponen jaringan tersebut biasanya mesin administrator dan server yang biasanya di anggap paling aman di jaringan. Start dengan check akses & eksport NFS ke berbagai direktori yang kritis seperti /usr/bin, /etc dan /home. Eksploitasi mesin melalui kelemahan Common Gateway Interface (CGI), dengan akses ke file /etc/hosts.allow.
Selanjutnya cracker harus mengidentifikasi komponen jaringan yang lemah dan bisa di taklukan. Cracker bisa mengunakan program di Linux seperti ADMhack, mscan, nmap dan banyak scanner kecil lainnya. Program seperti 'ps' & 'netstat' di buat trojan (ingat cerita kuda troya? dalam cerita klasik yunani kuno) untuk menyembunyikan proses scanning. Bagi cracker yang cukup advanced dapat mengunakan aggressive-SNMP scanning untuk men-scan peralatan dengan SNMP.

Setelah cracker berhasil mengidentifikasi komponen jaringan yang lemah dan bisa di taklukan, maka cracker akan menjalan program untuk menaklukan program daemon yang lemah di server. Program daemon adalah program di server yang biasanya berjalan di belakang layar (sebagai daemon / setan). Keberhasilan menaklukan program daemon ini akan memungkinkan seorang Cracker untuk memperoleh akses sebagai ‘root’ (administrator tertinggi di server). Untuk menghilangkan jejak, seorang cracker biasanya melakukan operasi pembersihan 'clean-up‘ operation dengan cara membersihkan berbagai log file. Dan menambahkan program untuk masuk dari pintu belakang 'backdooring'. Mengganti file .rhosts di /usr/bin untuk memudahkan akses ke mesin yang di taklukan melalui rsh & csh.

Selanjutnya seorang cracker dapat menggunakan mesin yang sudah ditaklukan untuk kepentingannya sendiri, misalnya mengambil informasi sensitif yang seharusnya tidak dibacanya; mengcracking mesin lain dengan melompat dari mesin yang di taklukan; memasang sniffer untuk melihat / mencatat berbagai trafik / komunikasi yang lewat; bahkan bisa mematikan sistem / jaringan dengan cara menjalankan perintah ‘rm –rf / &’. Yang terakhir akan sangat fatal akibatnya karena sistem akan hancur sama sekali, terutama jika semua software di letakan di harddisk. Proses re-install seluruh sistem harus di lakukan, akan memusingkan jika hal ini dilakukan di mesin-mesin yang menjalankan misi kritis.

Oleh karena itu semua mesin & router yang menjalankan misi kritis sebaiknya selalu di periksa keamanannya & di patch oleh software yang lebih baru. Backup menjadi penting sekali terutama pada mesin-mesin yang menjalankan misi kritis supaya terselamatkan dari ulah cracker yang men-disable sistem dengan ‘rm –rf / &’.

Bagi kita yang sehari-hari bergelut di Internet biasanya justru akan sangat menghargai keberadaan para hacker (bukan Cracker). Karena berkat para hacker-lah Internet ada dan dapat kita nikmati seperti sekarang ini, bahkan terus di perbaiki untuk menjadi sistem yang lebih baik lagi. Berbagai kelemahan sistem di perbaiki karena kepandaian rekan-rekan hacker yang sering kali mengerjakan perbaikan tsb. secara sukarela karena hobby-nya. Apalagi seringkali hasil hacking-nya di sebarkan secara cuma-cuma di Internet untuk keperluan masyarakat Internet. Sebuah nilai & budaya gotong royong yang mulia justru tumbuh di dunia maya Internet yang biasanya terkesan futuristik dan jauh dari rasa sosial.

Pengembangan para hobbiest hacker ini menjadi penting sekali untuk keberlangsungan / survival dotcommers di wahana Internet Indonesia. Sebagai salah satu bentuk nyatanya, dalam waktu dekat Insya Allah sekitar pertengahan April 2001 akan di adakan hacking competition di Internet untuk membobol sebuah server yang telah di tentukan terlebih dahulu. Hacking competition tersebut di motori oleh anak-anak muda di Kelompok Pengguna Linux Indonesia (KPLI) Semarang yang digerakan oleh anak muda seperti Kresno Aji (masaji@telkom.net), Agus Hartanto (hartx@writeme.com) & Lekso Budi Handoko (handoko@riset.dinus.ac.id). Seperti umumnya anak-anak muda lainnya, mereka umumnya bermodal cekak – bantuan & sponsor tentunya akan sangat bermanfaat dan dinantikan oleh rekan-rekan muda ini.


Mudah-mudahan semua ini akan menambah semangat pembaca, khususnya pembaca muda, untuk bergerak di dunia hacker yang mengasyikan dan menantang. Kalau kata Captain Jean Luc Picard di Film Startrek Next Generation, “To boldly go where no one has gone before”.

Sekian Artikel Mengenai Belajar Menjadi Hacker Untuk Pemula semoga bisa menambah wawasan anda untuk belajar lebih dalam mengenai hacking dan bisa memudahkan anda untuk mencari inspirasi pembeljaran silahkan lihat beberapa metode hacking website yang telah saya kutip di blog ini sekian

Sumber : http://www.gantengers.web.id/2014/12/belajar-menjadi-hacker-untuk-pemula.html